
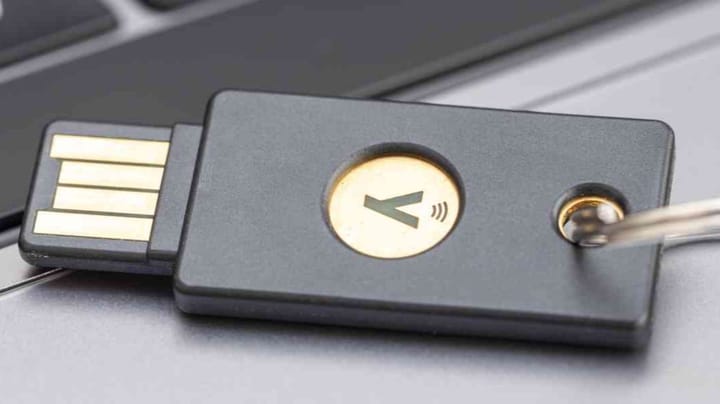
Yubico เปิดตัวบริการ YubiID เพื่อเชื่อมโยงการยืนยันตัวตนเข้ากับการลงทะเบียนและกู้คืนข้อมูล หวังอุดช่องโหว่การโจมตีที่ผ่านการยืนยันตัวตนแบบเดิม
การยืนยันตัวตนที่ทนทานต่อฟิชชิ่งยังไม่เพียงพอ
ในปัจจุบันแม้การใช้กุญแจความปลอดภัยแบบ Phishing-Resistant จะได้รับความนิยม แต่การปิดช่องโหว่ในระหว่างกระบวนการลงทะเบียนและกู้คืนสิทธิ์เข้าถึง (Credential Enrollment & Recovery) ยังคงเป็นความท้าทายที่สำคัญ บริการใหม่จาก Yubico อย่าง YubiID จึงถูกออกแบบมาเพื่อเชื่อมโยงช่องว่างดังกล่าว ให้กระบวนการยืนยันตัวตนมีความปลอดภัยตลอดวงจรชีวิตของผู้ใช้งาน
สร้างมาตรฐานความปลอดภัยผ่าน Identity Verification
องค์กรควรเปลี่ยนผ่านจากการใช้เพียง Username/Password ไปสู่ระบบที่ตรวจสอบตัวตนผู้ใช้งานจริงอย่างรัดกุม
ข้อเสนอแนะเชิงปฏิบัติสำหรับองค์กร:
- ใช้ระบบ MFA ที่ทนทานต่อการโจมตี (Phishing-resistant MFA): พิจารณาการใช้งานฮาร์ดแวร์คีย์ที่ได้รับการรับรอง เพื่อลดความเสี่ยงจากการถูกขโมย Session หรือ Credential
- ตรวจสอบกระบวนการกู้คืนสิทธิ์ (Identity Recovery Process): ให้ความสำคัญกับขั้นตอนการรีเซ็ตรหัสผ่านหรือการกู้คืนบัญชี เพราะมักจะเป็นจุดที่ผู้โจมตีพยายามเจาะเข้าถึงระบบ
- เตรียมความพร้อมสู่ยุคควอนตัม: เริ่มศึกษาและทดสอบโซลูชันด้านความปลอดภัยที่รองรับ Post-quantum cryptography เพื่อป้องกันภัยคุกคามในอนาคตที่อาจส่งผลต่อการเข้ารหัสปัจจุบัน
แหล่งที่มา: Dark Reading เผยแพร่ครั้งแรก: Wed, 04 Nov 2026 01:05:40 GMT บทความต้นฉบับ: อ่านต้นฉบับ
Source Attribution
แหล่งที่มา: Dark Reading
เผยแพร่ครั้งแรก: Wed, 04 Nov 2026 01:05:40 GMT
บทความต้นฉบับ: https://www.darkreading.com/identity-access-management-security/beyond-phishing-resistant-yubico-identity-verification-gap
* Facebook / LinkedIn ไม่อนุญาตให้ใส่ข้อความให้ล่วงหน้า — กดปุ่มจะคัดลอกข้อความให้ก่อน เปิดหน้าแชร์แล้ววาง (paste) ได้เลย พรีวิวการ์ดจะแสดงอัตโนมัติเมื่อวางลิงก์