
Cyber Risk
การตรวจสอบข้อกล่าวหาเรื่องการรั่วไหลของข้อมูล: กรณีศึกษาของ Carhartt และความเสี่ยงในการระบุแหล่งที่มาของภัยคุกคาม
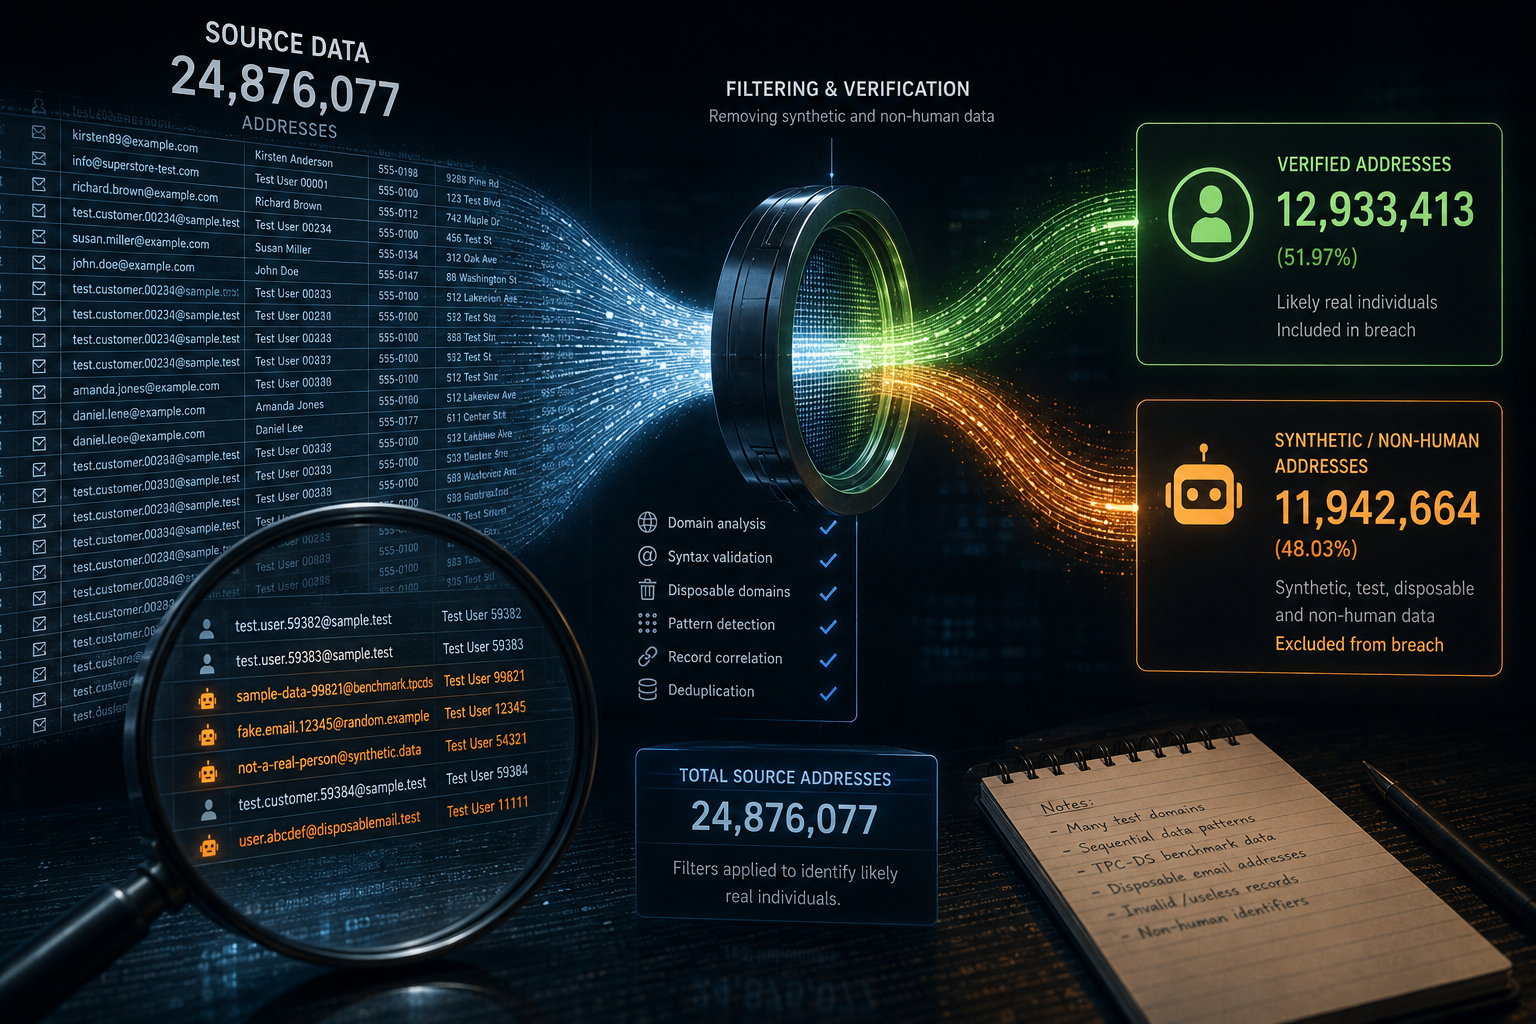
เจาะลึกเหตุผลที่ผู้ดูแลระบบความปลอดภัยและนักวิเคราะห์องค์กรไม่ควรเชื่อข้อกล่าวหาการกรรโชกทรัพย์จากอาชญากรไซเบอร์โดยไม่มีหลักฐานยืนยันที่ชัดเจน
การรับมือกับข้อกล่าวหาเรื่องการกรรโชกทรัพย์และการหลอกลวงทางไซเบอร์
กลุ่มภัยคุกคามมักขยายผลข้อกล่าวหาเรื่องการรั่วไหลของข้อมูล เผยแพร่ชุดข้อมูลที่สร้างขึ้น หรือระบุแหล่งที่มาผิดพลาดโดยอ้างถึงแบรนด์ดังเพื่อเพิ่มแรงกดดันในการกรรโชกทรัพย์ ข้อโต้แย้งล่าสุดเกี่ยวกับประกาศการรั่วไหลของข้อมูลที่มุ่งเป้าไปที่แบรนด์ต่าง ๆ แสดงให้เห็นว่าอาชญากรไซเบอร์มักบิดเบือนตัวตนของเหยื่อหรือใช้ประโยชน์จากฐานข้อมูลที่ระบุตัวตนผิดพลาด ผู้นำด้านความปลอดภัยต้องใช้ความระมัดระวังอย่างยิ่งก่อนที่จะตรวจสอบข้อกล่าวหาบน dark web ที่ไม่มีการยืนยัน
เมื่อกลุ่มภัยคุกคามประกาศว่าองค์กรถูกเจาะระบบ ผลกระทบที่ตามมาทั้งในระดับองค์กรและสาธารณะอาจมีมหาศาล ส่งผลกระทบต่อมูลค่าหุ้น สถานะการปฏิบัติตามกฎระเบียบ (regulatory compliance) และความเชื่อมั่นของผู้บริโภค อย่างไรก็ตาม การตรวจสอบความถูกต้องของชุดข้อมูล ทั้งเรื่องของ timestamp โครงสร้างข้อมูล (proprietary schemas) ที่เป็นเอกลักษณ์ และการตรวจสอบผ่านบันทึกการตรวจสอบภายใน (audit trails) เป็นสิ่งสำคัญยิ่ง การรีบยอมรับคำกล่าวอ้างของผู้โจมตีโดยไม่มีการตรวจสอบทางคริปโตกราฟีและธุรกรรมอย่างละเอียดอาจทำให้การดำเนินงานหยุดชะงักและสร้างข้อมูลที่ผิดพลาดให้กับผู้มีส่วนได้ส่วนเสียหลัก
กลยุทธ์การตรวจสอบเชิงกลยุทธ์และการตอบสนองต่อเหตุการณ์ (Incident Response)
เพื่อจัดการชื่อเสียงขององค์กรและรักษาแนวทางตามกฎระเบียบในช่วงที่มีข้อกล่าวหาเรื่องการรั่วไหลของข้อมูลที่ยังไม่ได้รับการยืนยัน องค์กรควรใช้กลไกการตรวจสอบที่มีวินัยดังนี้:
- สร้างขั้นตอนการตรวจสอบทางนิติวิทยาศาสตร์ (Forensic Verification Pipelines): ให้ปฏิบัติต่อข้อกล่าวหาเรื่องการรั่วไหลของข้อมูลจากภายนอกด้วยความกังขา จนกว่าการตรวจสอบทางนิติวิทยาศาสตร์ภายในจะเทียบเคียงข้อมูลที่หลุดออกมากับฐานข้อมูลที่ใช้งานอยู่และ snapshots ของระบบในอดีตได้
- ตรวจสอบเวกเตอร์ของบุคคลที่สามและห่วงโซ่อุปทาน (Supply Chain): ตรวจสอบว่าบันทึกที่ถูกแฮ็กมาจากแพลตฟอร์มการตลาดภายนอก ผู้รับเหมา หรือผู้ให้บริการขนส่งที่เป็นบุคคลที่สาม แทนที่จะมาจากโครงสร้างพื้นฐานหลักขององค์กรหรือไม่
- ปรับการเปิดเผยข้อมูลตามกฎหมายและกฎระเบียบ: ประสานงานอย่างใกล้ชิดกับทีมกฎหมาย ทีมปฏิบัติตามข้อกำหนด (compliance) และทีมตอบสนองต่อเหตุการณ์ (incident response) เพื่อให้มั่นใจว่าคำแถลงต่อสาธารณะและการแจ้งเตือนตามกฎระเบียบสอดคล้องกับข้อเท็จจริงที่ผ่านการตรวจสอบแล้ว แทนที่จะเป็นคำกล่าวอ้างของศัตรู
- สร้างมาตรฐานการรับข้อมูลข่าวสารภัยคุกคาม (Threat Intelligence): พึ่งพาผู้ให้บริการข่าวสารภัยคุกคามที่มีชื่อเสียงซึ่งตรวจสอบตัวอย่างจาก dark web แทนที่จะพึ่งพาเพียงการเฝ้าระวังการรั่วไหลจากกลุ่มภัยคุกคามแบบอัตโนมัติเพียงอย่างเดียว
แหล่งที่มา: Troy Hunt (Have I Been Pwned) เผยแพร่ครั้งแรก: Tue, 25 Aug 2026 21:51:08 GMT บทความต้นฉบับ: อ่านต้นฉบับ
Source Attribution
แหล่งที่มา: Troy Hunt (Have I Been Pwned)
เผยแพร่ครั้งแรก: Tue, 25 Aug 2026 21:51:08 GMT
บทความต้นฉบับ: https://www.troyhunt.com/a-cautionary-tale-about-data-breach-claims-verification-and-carhartt/
* Facebook / LinkedIn ไม่อนุญาตให้ใส่ข้อความให้ล่วงหน้า — กดปุ่มจะคัดลอกข้อความให้ก่อน เปิดหน้าแชร์แล้ววาง (paste) ได้เลย พรีวิวการ์ดจะแสดงอัตโนมัติเมื่อวางลิงก์