
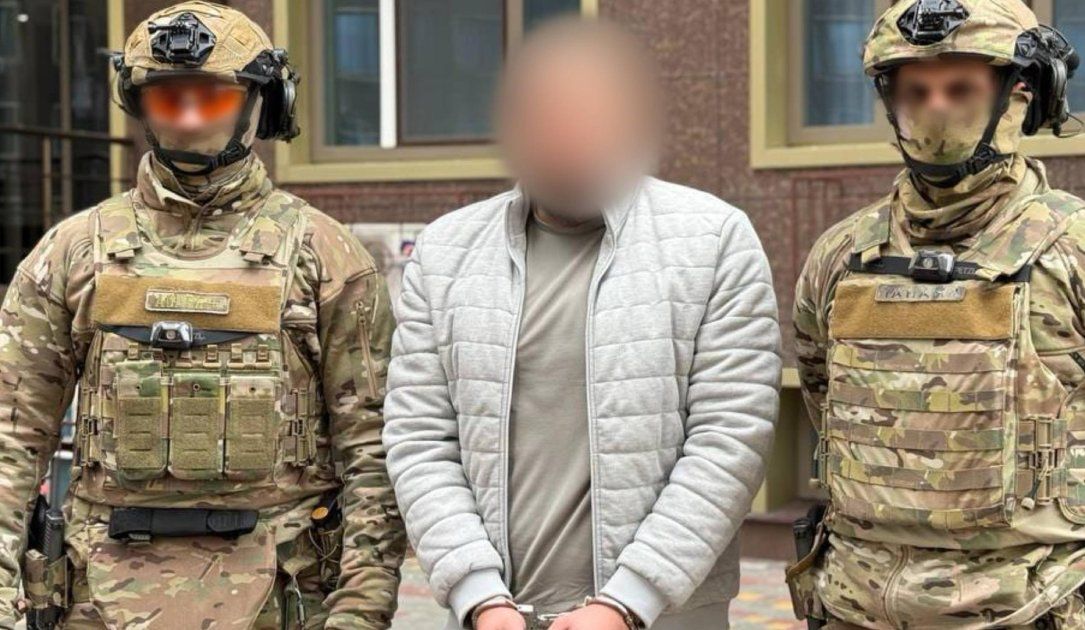
เจ้าหน้าที่ยูเครนจับกุมเครือข่ายแรนซัมแวร์รายใหญ่ที่มุ่งโจมตีภาคพลังงานและสาธารณสุขทั่วโลก กวาดรายได้จากการเรียกค่าไถ่ไปกว่า 40 ล้านดอลลาร์
การปราบปรามอาชญากรรมไซเบอร์ระดับนานาชาติ
ทางการยูเครนได้ดำเนินการเข้าจับกุมผู้ต้องสงสัยจำนวน 4 ราย ซึ่งเป็นสมาชิกสำคัญของเครือข่ายแรนซัมแวร์ที่มีพฤติกรรมเรียกค่าไถ่บริษัทชั้นนำทั่วโลก โดยเฉพาะในกลุ่มอุตสาหกรรมน้ำมันและสาธารณสุข ซึ่งเป็นโครงสร้างพื้นฐานที่สำคัญ ผลงานนี้แสดงให้เห็นถึงความร่วมมือระหว่างประเทศในการยับยั้งอาชญากรรมที่สร้างความเสียหายรวมกว่า 40 ล้านดอลลาร์สหรัฐ นับเป็นชัยชนะที่สำคัญในด้านความมั่นคงปลอดภัยไซเบอร์โลก
ข้อเสนอแนะเพื่อป้องกันการตกเป็นเหยื่อแรนซัมแวร์
จากกรณีศึกษาดังกล่าว กลุ่มองค์กรที่ถือเป็นโครงสร้างพื้นฐานสำคัญควรมีมาตรการป้องกันเชิงรุก ดังนี้:
- การสำรองข้อมูลอย่างเป็นระบบ (Offline Backup): การสำรองข้อมูลแบบไม่เชื่อมต่อกับเครือข่ายหลักเป็นด่านสุดท้ายที่สำคัญที่สุด หากถูกแรนซัมแวร์เรียกค่าไถ่ องค์กรจะยังสามารถกู้คืนระบบได้โดยไม่ต้องยอมจ่ายเงิน
- การกำหนดสิทธิ์การเข้าถึงแบบจำกัด (Principle of Least Privilege): จำกัดสิทธิ์พนักงานให้เข้าถึงข้อมูลเท่าที่จำเป็น เพื่อป้องกันการแพร่กระจายของมัลแวร์หากเกิดการติดเชื้อในเครื่องคอมพิวเตอร์ลูกข่าย
- การทดสอบเจาะระบบและตรวจหาช่องโหว่ (Penetration Testing & Vulnerability Assessment): ควรมีการตรวจสอบระบบอย่างสม่ำเสมอเพื่ออุดช่องโหว่ก่อนที่แฮกเกอร์จะใช้ประโยชน์ในการฝังมัลแวร์เข้าสู่ระบบเครือข่ายภายใน
แหล่งที่มา: The Record by Recorded Future เผยแพร่ครั้งแรก: Thu, 19 Nov 2026 13:30:00 GMT บทความต้นฉบับ: อ่านต้นฉบับ
Source Attribution
แหล่งที่มา: The Record by Recorded Future
เผยแพร่ครั้งแรก: Thu, 19 Nov 2026 13:30:00 GMT
บทความต้นฉบับ: https://therecord.media/ukraine-ransomware-arrests-cyber
* Facebook / LinkedIn ไม่อนุญาตให้ใส่ข้อความให้ล่วงหน้า — กดปุ่มจะคัดลอกข้อความให้ก่อน เปิดหน้าแชร์แล้ววาง (paste) ได้เลย พรีวิวการ์ดจะแสดงอัตโนมัติเมื่อวางลิงก์