
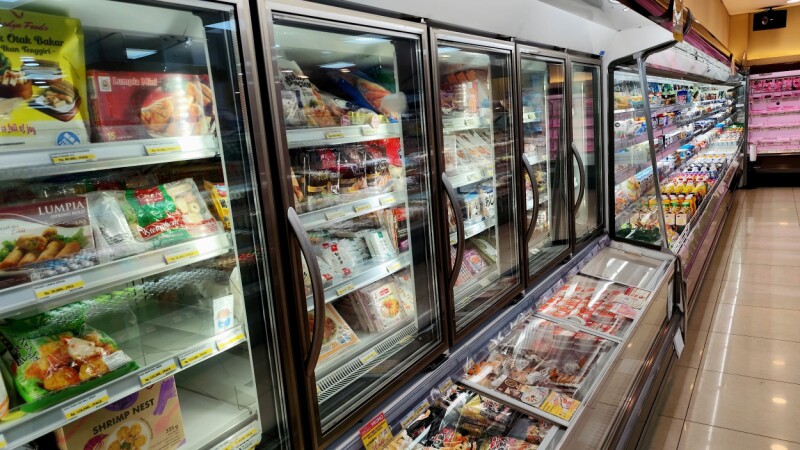
หน่วยงานรัฐแจ้งเตือนร้านค้าปลีกเตรียมพร้อมรับมือภัยคุกคามทางไซเบอร์ที่มุ่งเป้าไปที่ระบบโครงสร้างพื้นฐาน IoT เช่น ระบบทำความเย็นภายในร้าน
ภัยคุกคามใหม่ต่อระบบ IoT ในอุตสาหกรรมค้าปลีก
หน่วยงานรัฐบาลของสหรัฐฯ ได้ส่งสัญญาณเตือนภัยไปยังผู้ประกอบการธุรกิจค้าปลีกและซูเปอร์มาร์เก็ต ให้เฝ้าระวังการโจมตีทางไซเบอร์ที่มุ่งเป้าไปที่อุปกรณ์เชื่อมต่ออินเทอร์เน็ต (IoT) โดยเฉพาะระบบควบคุมอุณหภูมิและตู้แช่สินค้า ซึ่งหากถูกยึดครองโดยผู้ไม่หวังดี อาจสร้างความเสียหายต่อสินค้าและส่งผลกระทบต่อห่วงโซ่อุปทานอย่างรุนแรง แม้ขณะนี้จะยังไม่มีการรายงานเหตุการณ์ที่รุนแรงในวงกว้าง แต่การเตรียมพร้อมรับมือนับเป็นเรื่องสำคัญ
แนวทางการป้องกันและยกระดับความปลอดภัย
- การแบ่งส่วนเครือข่าย (Network Segmentation): ควรแยกเครือข่ายของอุปกรณ์ IoT เช่น ระบบทำความเย็น ออกจากเครือข่ายหลักของบริษัท เพื่อลดโอกาสที่ผู้โจมตีจะเข้าถึงข้อมูลสำคัญหากอุปกรณ์ IoT ถูกเจาะ
- การเปลี่ยนรหัสผ่านเริ่มต้น: ปฏิบัติตามมาตรฐานความปลอดภัยพื้นฐานโดยการเปลี่ยนรหัสผ่านที่มากับเครื่องจากโรงงานและใช้รหัสผ่านที่มีความซับซ้อนสูง
- การอัปเดตเฟิร์มแวร์: ตรวจสอบและติดตั้งการอัปเดตความปลอดภัยจากผู้ผลิตอย่างสม่ำเสมอ เพื่อปิดช่องโหว่ที่อาจถูกนำไปใช้ในการโจมตี
- การเฝ้าระวังแบบเชิงรุก: ติดตั้งระบบตรวจจับการบุกรุก (IDS/IPS) เพื่อติดตามความผิดปกติของการสื่อสารในเครือข่ายที่เกี่ยวข้องกับอุปกรณ์ IoT
แหล่งที่มา: The Register - Security เผยแพร่ครั้งแรก: Thu, 05 Nov 2026 23:37:06 +0100 บทความต้นฉบับ: อ่านต้นฉบับ
Source Attribution
แหล่งที่มา: The Register - Security
เผยแพร่ครั้งแรก: Thu, 05 Nov 2026 23:37:06 +0100
บทความต้นฉบับ: https://www.theregister.com/security/2026/11/05/feds-warn-grocers-dont-chill-on-cyber-defenses-as-freezer-hacking-spree-heats-up/5307978
* Facebook / LinkedIn ไม่อนุญาตให้ใส่ข้อความให้ล่วงหน้า — กดปุ่มจะคัดลอกข้อความให้ก่อน เปิดหน้าแชร์แล้ววาง (paste) ได้เลย พรีวิวการ์ดจะแสดงอัตโนมัติเมื่อวางลิงก์