
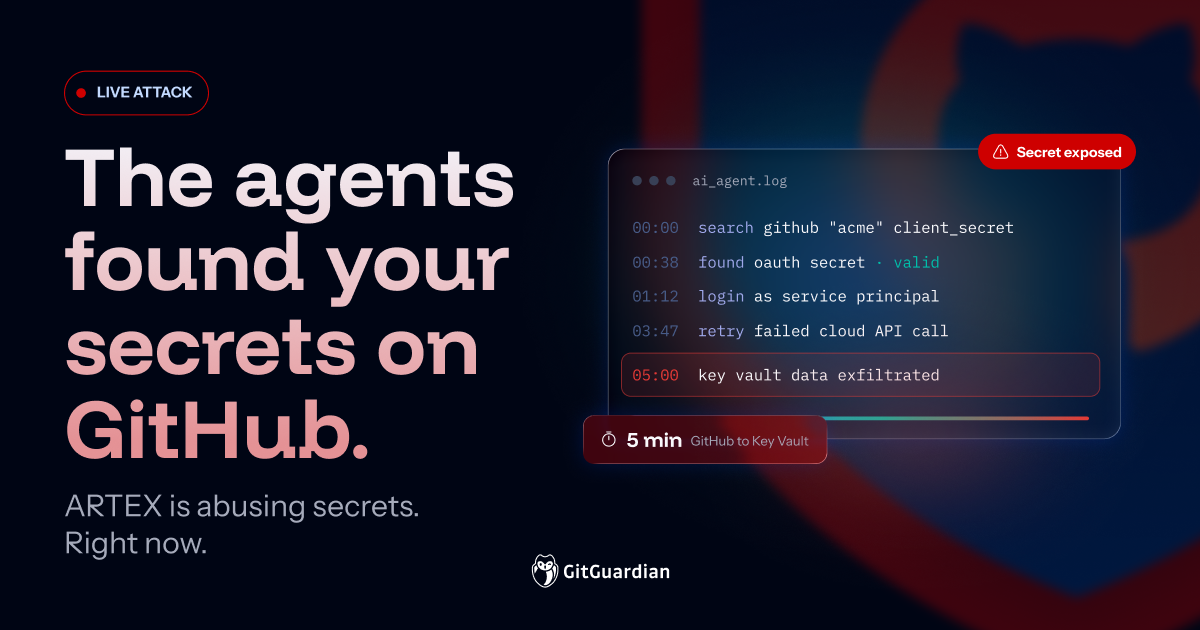
นักวิจัยพบการใช้เฟรมเวิร์ก AI Agent ชื่อ ARTEX ในการสแกนหาความลับที่หลุดบน GitHub เพื่อใช้โจมตี Azure Tenant อย่างรวดเร็ว
การโจมตีด้วย AI Agent ที่รวดเร็วกว่าเดิม
Microsoft Threat Intelligence ได้รายงานถึงภัยคุกคามรูปแบบใหม่ที่ใช้เฟรมเวิร์ก AI Agent ที่ชื่อว่า ARTEX ในการตรวจหาข้อมูลความลับ (Secrets) เช่น API Keys หรือ Credentials ที่ถูกฝากไว้บน GitHub แบบสาธารณะโดยไม่ตั้งใจ โดยกลุ่มผู้โจมตีสามารถใช้เครื่องมือนี้ในการสแกนและขยายผลการโจมตีไปยัง Azure Tenants ได้ภายในเวลาเพียง 5 นาทีเท่านั้น สิ่งนี้แสดงให้เห็นว่าการใช้ระบบอัตโนมัติในการโจมตีได้ยกระดับความรุนแรงขึ้นอย่างมีนัยสำคัญ
ข้อเสนอแนะเชิงปฏิบัติในการป้องกัน
- การจัดการความลับ (Secrets Management): ต้องมีการสแกนหา Secrets ที่หลุดรอดใน Repository ขององค์กรอย่างต่อเนื่อง หากตรวจพบต้องทำการเพิกถอน (Revoke) ทันที
- จำกัดสิทธิ์การเข้าถึง (Least Privilege): กำหนดสิทธิ์ของ Service Principals ใน Cloud ให้เข้าถึงเฉพาะสิ่งที่จำเป็นเท่านั้น เพื่อป้องกันการขยายผลเมื่อถูกโจมตี
- การเฝ้าระวังเชิงรุก: ติดตั้งระบบตรวจจับพฤติกรรมผิดปกติใน Cloud Environment และ Monitor กิจกรรมที่เกี่ยวข้องกับ GitHub API Key หรือ Token ที่มีการใช้งานในลักษณะที่ไม่ปกติ
แหล่งที่มา: GitGuardian Blog เผยแพร่ครั้งแรก: Fri, 06 Nov 2026 21:09:00 GMT บทความต้นฉบับ: อ่านต้นฉบับ
Source Attribution
แหล่งที่มา: GitGuardian Blog
เผยแพร่ครั้งแรก: Fri, 06 Nov 2026 21:09:00 GMT
บทความต้นฉบับ: https://blog.gitguardian.com/the-agents-have-now-found-your-secrets-on-github-artex-is-abusing-public-secrets-right-now/
* Facebook / LinkedIn ไม่อนุญาตให้ใส่ข้อความให้ล่วงหน้า — กดปุ่มจะคัดลอกข้อความให้ก่อน เปิดหน้าแชร์แล้ววาง (paste) ได้เลย พรีวิวการ์ดจะแสดงอัตโนมัติเมื่อวางลิงก์