
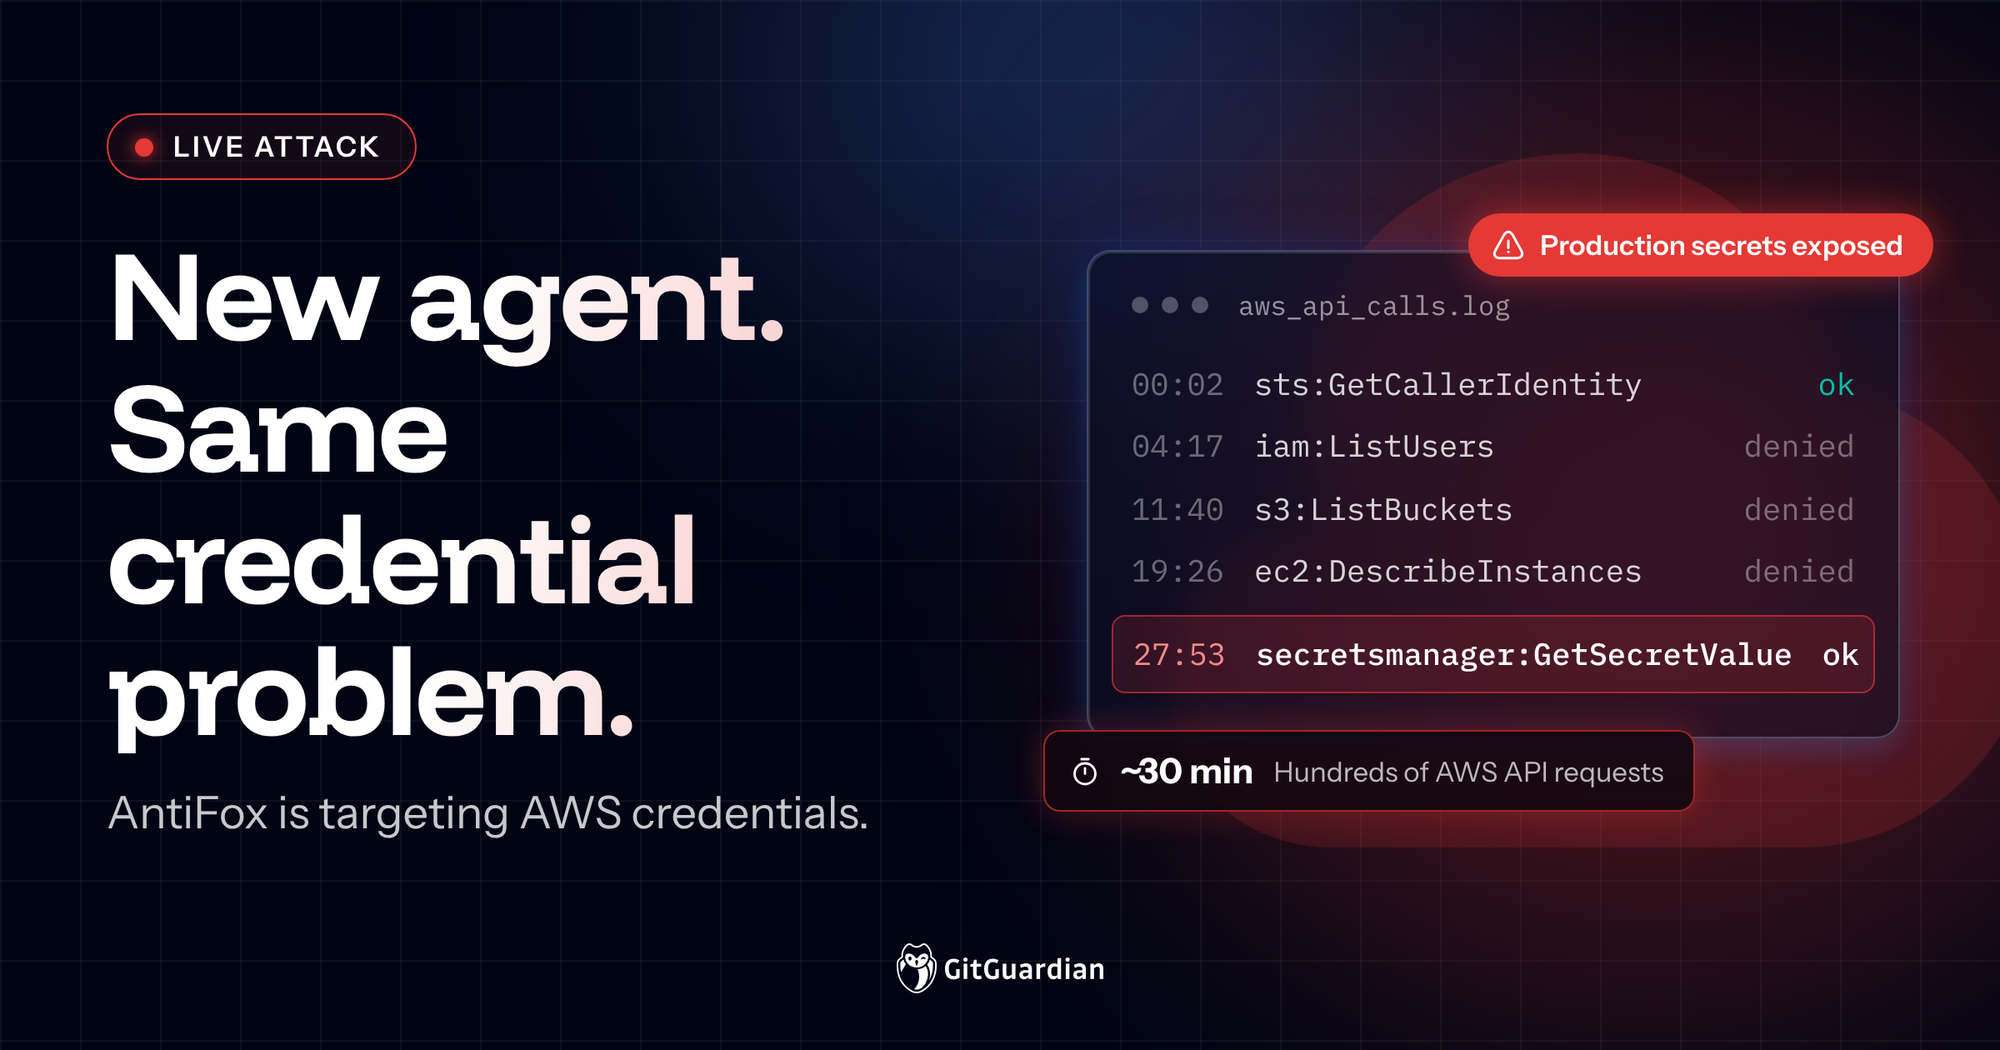
นักวิจัยพบการโจมตีรูปแบบใหม่ที่ใช้ AI Agent อย่าง AntiFox ในการตรวจหาและขโมยข้อมูลลับของ AWS ที่หลุดรอดออกมาโดยไม่ตั้งใจ
การผสานพลังระหว่าง AI และการโจมตีทางไซเบอร์
ในยุคที่ AI Agent เริ่มถูกนำมาใช้ในเชิงรุกสำหรับนักพัฒนาและองค์กร แฮกเกอร์ก็ได้ปรับตัวนำ AI มาใช้เพื่อเพิ่มประสิทธิภาพในการโจมตีเช่นกัน AntiFox เป็นตัวอย่างล่าสุดของ AI Agent ที่ถูกออกแบบมาเพื่อสแกนหา 'Credential' หรือข้อมูลลับ เช่น AWS Access Key ที่หลุดรอดอยู่ในที่สาธารณะโดยไม่ตั้งใจ ความอันตรายของมันอยู่ที่ความสามารถในการทำงานแบบอัตโนมัติที่รวดเร็วและแม่นยำกว่าเครื่องมือแบบเดิม ส่งผลให้ช่องโหว่เพียงเล็กน้อยสามารถถูกเปลี่ยนเป็นการเจาะระบบเต็มรูปแบบได้ในเวลาอันสั้น
แนวทางการป้องกันและบรรเทาความเสี่ยง
เพื่อให้องค์กรปลอดภัยจากภัยคุกคามลักษณะนี้ ทีมรักษาความปลอดภัยไซเบอร์ควรดำเนินมาตรการดังนี้:
- หมั่นตรวจสอบ (Scan) แหล่งเก็บ Source Code และที่เก็บข้อมูลออนไลน์เพื่อหา Credential ที่หลุดรอดอยู่เสมอ
- ใช้หลักการ Least Privilege ในการกำหนดสิทธิ์ให้กับ AWS IAM เพื่อจำกัดความเสียหายหากข้อมูลลับถูกขโมยจริง
- ติดตั้งกลไกการแจ้งเตือนอัตโนมัติหากพบการใช้งาน API Key ที่ผิดปกติหรือเข้าถึงจากตำแหน่งที่น่าสงสัย
- เปลี่ยนไปใช้การยืนยันตัวตนผ่าน IAM Roles สำหรับ Instance หรือการใช้ Temporary Credentials แทนการฝัง Hardcoded Keys ไว้ในโค้ด
แหล่งที่มา: GitGuardian Blog เผยแพร่ครั้งแรก: Wed, 11 Nov 2026 18:21:34 GMT บทความต้นฉบับ: อ่านต้นฉบับ
Source Attribution
แหล่งที่มา: GitGuardian Blog
เผยแพร่ครั้งแรก: Wed, 11 Nov 2026 18:21:34 GMT
บทความต้นฉบับ: https://blog.gitguardian.com/another-new-ai-hacking-agent-vs-the-same-credential-problem-antifox-targeting-aws-credentials/
* Facebook / LinkedIn ไม่อนุญาตให้ใส่ข้อความให้ล่วงหน้า — กดปุ่มจะคัดลอกข้อความให้ก่อน เปิดหน้าแชร์แล้ววาง (paste) ได้เลย พรีวิวการ์ดจะแสดงอัตโนมัติเมื่อวางลิงก์